
Reikia
IT teisininkas?
Kreipkitės dėl teisinės pagalbos
Mūsų teisininkai yra Nyderlandų teisės specialistai
Vidutinis įvertinimas
0
Rekomenduokite mus
0
%
Atsakymo laikas
0
+
Metų patirtis
0
+
Lengvai prieinamas
Law & More galima rasti nuo pirmadienio iki penktadienio nuo 08:00 iki 22:00 ir savaitgaliais nuo 09:00 iki 17:00
Greitas bendravimas
Mūsų teisininkai išklauso jūsų bylą ir parengia tinkamą veiksmų planą
Asmeninis požiūris
Mūsų darbo metodas užtikrina, kad 100% mūsų klientų mus rekomenduoja ir kad vidutiniškai esame įvertinti su 9.4
IT teisininkas
Technologijos skatina šiuolaikinį verslą, o kartu su jomis atsiranda vis daugiau teisės aktų, kuriuos turi suprasti kiekviena skaitmeninėje erdvėje veikianti įmonė. IT teisė (dar vadinama IRT teise arba technologijų teise) apima visą spektrą teisinių klausimų, kylančių kuriant, parduodant, naudojant ir valdant skaitmeninius produktus ir paslaugas.
Nyderlandai turi vieną pažangiausių skaitmeninių ekonomikų Europoje, kurioje klesti technologijų sektorius tokiuose miestuose kaip Eindhoven, Amsterdamir Brainporto regioną. Law & MoreIT teisininkai turi didelę praktinę patirtį teisiniais klausimais, kurie yra svarbiausi technologijų įmonėms, startuoliams, augančioms įmonėms ir nuo IT priklausomoms įmonėms – nuo sutarčių ginčų ir programinės įrangos licencijavimo iki BDAR atitikties ir dirbtinio intelekto reguliavimo.
Mūsų IT teisinės paslaugos apima:
- IT sutartys: programinės įrangos, SaaS, debesijos ir licencijavimo sutartys
- BDAR ir duomenų apsaugos atitiktis
- Kibernetinio saugumo įstatymai ir reagavimas į duomenų pažeidimus
- Programinės įrangos įstatymai ir autorių teisių apsauga
- Dirbtinio intelekto ir algoritmų reguliavimas
- Elektroninės prekybos ir internetinių parduotuvių įstatymas (Webwinkelwet, vartotojų teisės, nuotolinė prekyba)
- SaaS, debesijos ir prieglobos sutartys
- Atvirojo kodo programinės įrangos licencijavimas
- IT pirkimai ir paslaugų teikimas išorės tiekėjams
- Šaltinio kodo depozitinė sąskaita ir verslo tęstinumo susitarimai
- Pramoninė ir įterptinė programinė įranga
- IT ginčai, atsakomybė ir teisminiai ginčai
- Intelektinė nuosavybė technologijų srityje: patentai, komercinės paslaptys ir prekių ženklai
Naujokas šioje srityje? Mūsų Nyderlandų IT teisės vadovas paaiškina pagrindines taisykles.

Tomas Meevisas
VALDYMAS PARTNERIS / ADVOKATAS
Šalia jų teka nedidelė upė, vardu Duden, ir aprūpina ją būtiniausiu
- Telefonai:+1 (859) 254-6589
- El-pašto adresas:info@example.com
Mūsų IT teisininkai pasiruošę Jums padėti
Įmonių teisininkas
Šeimos teisininkas

Migracijos teisininkas
Baudžiamasis advokatas
"Law & More teisininkai yra įsitraukę ir gali įsijausti į kliento problemą“
BDAR ir duomenų apsauga
Nuo Bendrojo duomenų apsaugos reglamento (BDAR, Nyderlanduose įgyvendinamas kaip AVG) įsigaliojimo 2018 m. gegužės mėn., jis iš esmės pakeitė tai, kaip įmonės turi tvarkyti asmens duomenis. Pažeidimai gali užtraukti baudas iki 20 mln. eurų arba 4 % metinės pasaulinės apyvartos – atsižvelgiant į tai, kuri suma didesnė. Nyderlandų duomenų apsaugos institucija (Autoriteit Persoonsgegevens) tapo viena aktyviausių priežiūros institucijų Europoje.
Nesvarbu, ar esate maža internetinė parduotuvė, renkanti klientų duomenis, ar didelė įmonė, tvarkanti milijonus įrašų, atitiktis BDAR nėra neprivaloma. Law & More konsultuoja įvairaus dydžio įmones jų duomenų apsaugos įsipareigojimų klausimais.
Mes padedame:
- BDAR spragų analizės ir atitikties audito atlikimas
- Privatumo politikos, slapukų naudojimo taisyklių ir duomenų tvarkymo sutarčių (verwerkersovereenkomsten) rengimas ir peržiūra
- Konsultavimas dėl teisėtų duomenų tvarkymo pagrindų (sutikimas, teisėtas interesas, sutartis)
- Duomenų subjekto teisės: prieiga prie duomenų, ištrynimas, perkeliamumas ir nesutikimas
- Poveikio duomenų apsaugai vertinimai (DPIA)
- Duomenų apsaugos pareigūnų (DAP) skyrimas ir konsultavimas
- Tarpvalstybinis duomenų perdavimas ir standartinės sutarčių sąlygos (SCS)
- Reagavimas į priežiūros institucijų tyrimus
- Duomenų saugumo pažeidimo pranešimo procedūros (per 72 valandų įpareigojimą)
- Darbuotojų stebėjimas ir privatumas darbo vietoje
Klientų istorijos
Ką sako mūsų klientai
Puiku! Aylin yra viena geriausių skyrybų advokatų, kuri visada yra pasiekiama ir pateikia išsamius atsakymus. Nors mums teko valdyti savo procesą iš skirtingų šalių, su sunkumais nesusidūrėme. Ji labai greitai ir sklandžiai valdė mūsų procesą.
- Ezgi Balikas
"Harlem
Puikus darbas, Aylin! Labai profesionalu ir visada efektyviai bendrauji. Puikiai padirbėta!
- Martinas
Lelystad
Adekvatus požiūris. Tomas Meevis buvo įtrauktas į bylą visą laiką, ir į kiekvieną mano klausimą jis atsakė greitai ir aiškiai. Tikrai rekomenduosiu įmonę (ir ypač Tomą Meevį) draugams, šeimos nariams ir verslo partneriams.
- Mieke
Hoogeloonas
Puikus rezultatas ir malonus bendradarbiavimas. Pateikiau savo bylą LAW and More ir buvo padedama greitai, maloniai ir, svarbiausia, veiksmingai. Esu labai patenkinta rezultatu.
- Sabine
Eindhoven
Labai gerai išnagrinėjo mano bylą. Norėčiau labai padėkoti Aylin už jos pastangas. Esame labai patenkinti rezultatu. Klientas jai visada yra svarbiausias ir mums labai gerai padėjo. Kompetentinga ir labai gerai bendraujanti. Tikrai rekomenduoju šią kontorą!
- Šahin kara
Veldhovenas
Teisiškai patenkintas suteiktomis paslaugomis. Mano situacija buvo išspręsta taip, kad galiu tik pasakyti, jog rezultatas yra toks, kokio norėjau. Man buvo suteikta pagalba, kuri mane tenkino, o Aylin veiksmus galima apibūdinti kaip tikslius, skaidrius ir ryžtingus.
- Arsalanas
Mierlo
Viskas gerai sutvarkyta. Nuo pat pradžių gerai sutarėme su advokate, ji padėjo mums eiti teisingu keliu ir pašalino galimus neaiškumus. Ji buvo aiški ir draugiška, o tai mums buvo labai malonu. Ji aiškiai pateikė informaciją ir per ją tiksliai žinojome, ką daryti ir ko tikėtis. Labai maloni patirtis su... Law and more, bet ypač su advokatu, su kuriuo bendravome.
-Vera
Helmond
Labai išmanantys ir draugiški žmonės. Labai puikus ir profesionalus (juridinis) aptarnavimas. Communicatie en samenwerking ging erg goed en snel. Ik ben geholpen durys dhr. Tomas Meevis ir mw. Aylin Acar. Trumpai tariant, turėjau gerą patirtį dirbant su šiuo biuru.
-Mehmetas
Eindhoven
Puiku! Labai draugiški žmonės ir labai geras aptarnavimas... negaliu pasakyti kitaip, tai buvo labai naudinga. Jei taip nutiks, būtinai sugrįšiu.
-Džekis
Bree
Mūsų IT teisininkai pasiruošę Jums padėti:
- Tiesioginis kontaktas su advokatu
- Trumpos linijos ir aiškūs susitarimai
- Galima atsakyti į visus jūsų klausimus
- Gaiviai kitoks. Dėmesys klientui
- Greitas, efektyvus ir orientuotas į rezultatą
Kibernetinis saugumas ir informacijos apsauga
Kibernetinis saugumas yra viena sparčiausiai augančių IT teisės sričių. Didėjant kibernetinių nusikaltimų, išpirkos reikalaujančių programų atakų ir duomenų saugumo pažeidimų skaičiui, įmonės susiduria su vis didėjančiais teisiniais įsipareigojimais apsaugoti savo sistemas ir jose saugomus asmens duomenis. Tuo pačiu metu sparčiai plečiasi reguliavimo aplinka: be BDAR, ES NIS2 direktyva (Nyderlanduose įgyvendinta per „Cyberbeveiligingswet“) dabar nustato privalomus saugumo reikalavimus ir incidentų pranešimo įpareigojimus įvairioms organizacijoms.
Law & More konsultuoja įmones dėl jų teisinių kibernetinio saugumo įsipareigojimų ir padeda joms greitai bei veiksmingai reaguoti į incidentus.
Mes jums padėsime:
- Jūsų įsipareigojimų pagal NIS2 ir Nyderlandų kibernetinio saugumo įstatymą supratimas
- Kibernetinio saugumo politikos ir incidentų reagavimo planų rengimas ir peržiūra
- Teisiniai informacijos saugumo priemonių reikalavimai (BDAR 32 straipsnis)
- Atsakomybė po duomenų saugumo pažeidimo – reguliavimo institucijoms, klientams ir verslo partneriams
- Įsilaužimas, kompiuterinis sukčiavimas ir kiti elektroniniai nusikaltimai pagal Nyderlandų baudžiamąją teisę (Wetboek van Strafrecht 138ab straipsnis)
- Pardavėjų ir tiekėjų saugumo įsipareigojimai IT sutartyse
- Draudimo konsultacijos kibernetinių rizikų klausimais (kibernetinės atsakomybės polisai)
- Krizių valdymas ir komunikacija po saugumo incidento
- Pranešėjų ir vidinių ataskaitų teikimo įsipareigojimai pagal Wet Huis voor Klokkenluiders
IT teisės sutartys dėl programinės įrangos, SaaS, licencijavimo ir duomenų tvarkymo yra grindžiamos bendrąja prievolių teise, numatyta Nyderlandų civilinio kodekso 6 knygoje. Oficialų vertimą į anglų kalbą žr. Nyderlandų civilinio kodekso 6 knygoje (įsipareigojimai ir sutartys) . Patyręs IT teisininkas derina šias taisykles su privatumo ir kibernetinio saugumo reglamentavimu, kad apsaugotų technologijų teikėjus ir jų klientus.
IT sutartys
Skaitmeninėje ekonomikoje sutartys yra kiekvienų verslo santykių pagrindas, tačiau IT sutartys dažnai yra parengtos prastai, neteisingai suprantamos arba jų tiesiog nėra. Prastai parengta programinės įrangos sutartis, SLA arba užsakomųjų paslaugų sutartis gali lemti didžiulę jūsų įmonės atsakomybę, neplanuotas išlaidas arba svarbių duomenų ar intelektinės nuosavybės praradimą.
Law & MoreIT teisininkai rengia, peržiūri ir derasi dėl technologijų sutarčių klientams iš visų pramonės šakų – nuo savarankiškos stadijos startuolių iki tarptautinių korporacijų.
Rengiame projektus ir konsultuojame šiais klausimais:
- Programinės įrangos kūrimo ir licencijavimo sutartys
- SaaS sutartys ir prenumeratos sutartys
- Debesijos paslaugų sutartys (IaaS, PaaS, SaaS)
- IT paslaugų teikimo ir valdomų paslaugų sutartys
- Paslaugų lygio sutartys (SLA) ir baudų sąlygos
- Priežiūros ir palaikymo sutartys
- Aparatinės įrangos pirkimo sutartys
- Programinės įrangos perpardavėjo ir platinimo sutartys
- Bendrosios sąlygos ir sąlygos (algemene voorwaarden) IT įmonėms
- Duomenų tvarkymo sutartys (DPA / verwerkersovereenkomsten)
- Konfidencialumo ir neatskleidimo susitarimai (NDA)
- Bendro kūrimo ir plėtros susitarimai
Dažniausios problemos, kurias sprendžiame:
- Ginčai dėl to, kas buvo sutarta pristatyti (apimties svyravimai ir pristatymo nesėkmės)
- Neaiškus sukurtos programinės įrangos ar duomenų nuosavybės teisės
- Pardavėjo pririšimo ir išėjimo sąlygos
- Atsakomybės apribojimai ir išimtys
- Pokyčių valdymo procedūros
Programinės įrangos teisė ir intelektinė nuosavybė
Programinę įrangą saugo intelektinės nuosavybės įstatymai – pirmiausia autorių teisės pagal Nyderlandų autorių įstatymą (Auteurswet), bet vis dažniau ir komercinių paslapčių įstatymai (n. Wet bescherming bedrijfsgeheimen), o kartais ir patentai (n. octrooien), kai kalbama apie naujus techninius procesus. Norint apsaugoti jūsų technologijos vertę, labai svarbu suprasti, kam priklauso jūsų programinė įranga ir kokiomis sąlygomis kiti gali ją naudoti.
Svarbiausi klausimai, į kuriuos atsakome programinės įrangos kūrėjams ir vartotojams:
- Kam priklauso autorių teisės į darbuotojų ar laisvai samdomų darbuotojų sukurtą programinę įrangą?
- Kokias intelektinės nuosavybės teises įgyja jūsų klientas, kai kuriate jam pritaikytą programinę įrangą?
- Kaip turėtų būti struktūrizuotos programinės įrangos licencijos, kad būtų apsaugotas jūsų verslo modelis?
- Ar jūsų konkurentas gali nukopijuoti jūsų programinės įrangos funkcionalumą ar vartotojo sąsają?
- Kas yra programinės įrangos autorių teisių pažeidimas ir kokios yra galimos teisių gynimo priemonės?
- Kaip ginate savo intelektinės nuosavybės teises nuo piratavimo ar neteisėto kopijavimo?
- Ką ir kaip galima apsaugoti komercine paslaptimi?
Mes padedame:
- Intelektinės nuosavybės struktūrizavimas programinės įrangos kūrimo sutartyse (darbas pagal užsakymą ir licencijavimas)
- Galutinio vartotojo licencijos sutarčių (EULA) ir kūrėjo sutarčių rengimas
- Investuotojų ir technologijų įmonių pirkėjų intelektinės nuosavybės patikrinimas
- Autorių teisių pažeidimo gynimas per nutraukimo raštus arba teismo procesus
- Komercinių paslapčių apsaugos strategijos ir sutartinės apsaugos priemonės
- Domenų vardų ginčai ir prekės ženklo apsauga internete (UDRP procedūros)
SaaS ir debesijos
SaaS ir debesų kompiuterija tapo standartiniu įmonių programinės įrangos teikimo modeliu. Nors komerciniai privalumai akivaizdūs, teisinė rizika dažnai nepakankamai įvertinama, ypač susijusi su duomenų suverenitetu, BDAR laikymusi, priklausomybe nuo tiekėjų ir paslaugų tęstinumu.
Kaip SaaS teikėjui arba debesijos naudotojui, jūsų teisinėse sutartyse turi būti kruopščiai aptarti našumas, atsakomybė, duomenų nuosavybė ir kas nutinka, jei teikėjas bankrutuoja arba nutraukia paslaugos teikimą.
SaaS ir debesijos paslaugų teikėjams konsultuojame šiais klausimais:
- Prenumeratos ir SaaS sutarčių, apsaugančių jūsų verslą, rengimas
- Sąžiningų ir vykdytinų atsakomybės apribojimų struktūrizavimas
- BDAR reikalavimus atitinkančios duomenų tvarkymo sutartys su jūsų klientais
- Subrangovų valdymas ir tiekimo grandinės įsipareigojimai
- Veikimo laiko SLA, kreditai ir baudų sąlygos
- Priimtino naudojimo politika ir paskyros uždarymo procedūros
Įmonėms, naudojančioms SaaS arba debesijos paslaugas, konsultuojame šiais klausimais:
- SaaS sutarčių su pagrindiniais tiekėjais peržiūra ir derybos
- BDAR atitikties užtikrinimas, įskaitant subrangovų ir duomenų vietos reikalavimus
- Derybos dėl išstojimo sąlygų ir duomenų perkeliamumo teisių
- Veiklos tęstinumo ir duomenų atkūrimo nuostatos
- Supraskite savo atsakomybę debesijos paslaugų teikėjo gedimo atveju
Verslo tęstinumas ir sąlyginis deponavimas
Verslo tęstinumas vis labiau pripažįstamas tiek teisine prievole, tiek komerciniu prioritetu, ypač pagal NIS2 direktyvą ir Skaitmeninio operacinio atsparumo įstatymą (DORA) finansinių paslaugų įmonėms. Pradinio kodo deponavimas yra viena iš veiksmingiausių teisinių priemonių, užtikrinančių, kad svarbi programinė įranga išliktų prieinama net ir tuo atveju, jei jūsų IT tiekėjas nutraukia veiklą.
Konsultuojame dėl:
- Šaltinio kodo deponavimo sutarčių struktūrizavimas ir rengimas (broncode-escrow)
- Nepriklausomų depozitinių sąskaitų agentų (SGD, „Iron Mountain“ ir kt.) pasirinkimas ir darbas su jais
- Išleidimo sąlygų apibrėžimas: kas suteikia prieigą prie deponuoto šaltinio kodo?
- Technologijų sąlyginio deponavimo paslaugos debesijos ir SaaS sistemoms: duomenų sąlyginio deponavimo ir funkciniai sąlyginio deponavimo sprendimai
- Verslo tęstinumo įsipareigojimai pagal NIS2, DORA ir finansų sektoriaus reglamentus
- IT sutartyse numatyti įsipareigojimai dėl duomenų atkūrimo ir atsarginių kopijų kūrimo
- Svarbiausių IT paslaugų teikimo išorės tiekėjams susitarimų tęstinumo planavimas
Internetinių parduotuvių teisė ir e. prekyba
Internetinės parduotuvės valdymas Nyderlanduose reiškia atitikimą sudėtingam ir nuolat besikeičiančiam teisinių reikalavimų rinkiniui – nuo Nyderlandų vartotojų teisės ir Europos elektroninės prekybos direktyvų iki BDAR, slapukų naudojimo taisyklių ir reklamos taisyklių. Nesilaikymas gali užtraukti dideles baudas iš ACM (Nyderlandų vartotojų ir rinkų tarnybos) arba „Autoriteit Persoonsgegevens“.
Law & More padeda internetinių parduotuvių savininkams ir e. prekybos įmonėms tinkamai sutvarkyti teisinius dokumentus ir laikytis įstatymų, neatsiliekant nuo besikeičiančių įstatymų.
Mes padedame:
- Internetinių parduotuvių bendrųjų sąlygų (algemene voorwaarden) rengimas ir peržiūra
- Teisinių informacijos atskleidimo ir informacijos teikimo įsipareigojimų vykdymas pagal „Wet OHP“ ir ES vartotojų teisių direktyvą
- Įgyvendinti teisiškai atitinkančią grąžinimo ir pinigų grąžinimo politiką (herroepingsrecht – 14 dienų apsigalvojimo laikotarpis)
- Sutikimas dėl slapukų ir slapukų reklamjuosčių laikymasis („Telecomwet“, BDAR)
- Privatumo politika ir duomenų tvarkymo dokumentacija
- Mokėjimo paslaugų teikėjų atitiktis reikalavimams (PSD2)
- Prekyvietės įsipareigojimai pagal ES platformų ir įmonių (P2B) reglamentą ir Skaitmeninių paslaugų aktą (DSA)
- Internetinės reklamos taisyklės: rekomendacijos, atsiliepimai ir influencerių rinkodara
- Prenumeratos paslaugų įsipareigojimai: atšaukimo teisės ir automatinio atnaujinimo taisyklės
- Tarpvalstybinė e. prekyba: PVM prievolės ir nuotolinės prekybos taisyklės ES viduje
Dirbtinis intelektas ir algoritmų reguliavimas
Dirbtinis intelektas keičia kiekvieną pramonės šaką, o reguliavimo institucijos sparčiai juda į priekį, kad neatsiliktų. ES Dirbtinio intelekto įstatymas (Verordening AI), kuris pradėjo laipsniškai įsigalioti nuo 2024 m., sukuria išsamią dirbtinio intelekto sistemų reguliavimo sistemą, kuri paveiks įmones, kurios kuria, diegia ar naudoja dirbtinio intelekto įrankius Europos rinkoje. Nyderlandų įmonėms dabar skubus teisinis prioritetas yra suprasti savo įsipareigojimus pagal Dirbtinio intelekto įstatymą.
Law & More konsultuoja technologijų įmones, dirbtinio intelekto sistemų naudotojus ir investuotojus dirbtinio intelekto ir algoritminio sprendimų priėmimo teisinių pasekmių klausimais.
Konsultuojame dėl:
- Jūsų dirbtinio intelekto sistemos klasifikavimas pagal ES dirbtinio intelekto įstatymą (draudžiama, didelės rizikos, ribotos rizikos arba minimalios rizikos)
- Atitikties reikalavimai didelės rizikos dirbtinio intelekto sistemoms: dokumentavimas, testavimas, žmogaus priežiūra ir skaidrumas
- Bendrosios paskirties dirbtinio intelekto modelių teikėjų (GPAI – pvz., didelių kalbų modeliai) įsipareigojimai
- Algoritminio skaidrumo ir paaiškinamumo įpareigojimai pagal BDAR (22 straipsnis – automatizuotas sprendimų priėmimas)
- Atsakomybė už dirbtinio intelekto sukeltą žalą: sutartinė ir deliktinė atsakomybė Nyderlanduose
- Dirbtinis intelektas darbo vietoje: darbuotojų stebėsena, algoritminis valdymas ir konsultacijos su darbo tarybomis (ondernemingsraad)
- Dirbtinis intelektas ir intelektinė nuosavybė: kam priklauso dirbtinio intelekto sukurtas turinys?
- Dirbtinio intelekto įrankių pirkimas: deramas kruopštumas ir sutartinės apsaugos priemonės
- ES gaminių atsakomybės direktyva (peržiūrėta) ir jos poveikis dirbtiniu intelektu pagrįstiems gaminiams
Pramoninė programinė įranga
Pramoninė ir įterptinė programinė įranga – kodas, veikiantis mašinų, transporto priemonių, medicinos prietaisų ir ypatingos svarbos infrastruktūros viduje – kelia unikalių teisinių iššūkių, kurie labai skiriasi nuo įprastinės programinės įrangos. Padėtis didelė: įterptinės programinės įrangos defektas gali sukelti fizinę žalą, produktų atšaukimą ir didžiulę atsakomybę.
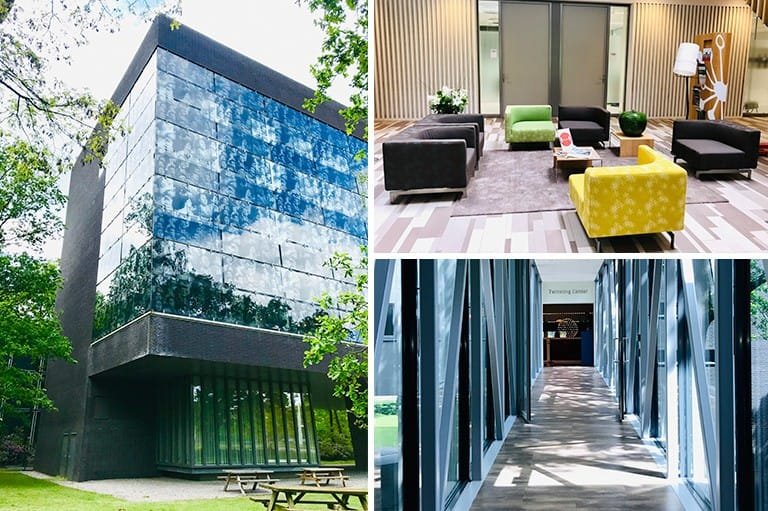
Smegenų uostas Eindhoven regionas, kur Law & More yra įsikūrusi bendrovė „State Business Campus“, kurioje įsikūrusios pasaulyje pirmaujančios aukštųjų technologijų gamybos įmonės, tokios kaip ASML, „Philips“ ir NXP. Mūsų IT teisininkai turi specifinės patirties sprendžiant teisinius klausimus, kylančius aukštųjų technologijų gamybos ir pramoninės programinės įrangos sektoriuje.
Konsultuojame dėl:
- Įterptosios programinės ir programinės įrangos intelektinės nuosavybės teisė ir apsauga
- Produkto atsakomybė už programinės įrangos defektus fiziniuose produktuose (peržiūrėta ES gaminių atsakomybės direktyva)
- Saugai svarbios programinės įrangos sertifikavimas ir atitiktis norminiams reikalavimams (IEC 61508, ISO 26262 automobilių pramonei)
- Medicinos prietaisų programinė įranga pagal ES MDR (Medicinos prietaisų reglamentą)
- Programinės įrangos kūrimas ir licencijavimo sutartys aukštųjų technologijų tiekimo grandinėse
- OEM ir technologijų perdavimo susitarimai
- Pramoninių valdymo sistemų ir kritinės infrastruktūros programinės įrangos depozitas
- Dvejopo naudojimo programinės įrangos ir technologijų eksporto kontrolės atitiktis
IT ginčai ir teisminiai ginčai
Kai IT projektai nepavyksta – o taip nutinka dažnai – ginčų sprendimo procesas gali būti techniškai toks pat sudėtingas, kaip ir pagrindinė programinės įrangos sistema. IT ginčai dažnai apima dideles sumas, itin techninius klausimus ir nesutarimus, apimančius kelias tiekimo grandinės šalis.
Law & More sprendžia IT ginčus Nyderlandų civiliniuose teismuose ir arbitražo procesuose, taip pat turi didelę patirtį taikant alternatyvius ginčų sprendimo (AGS) metodus, tokius kaip mediacija, kuri dažnai yra greitesnė ir pigesnė nei teismo procesas.
Atstovaujame klientams šiose srityse:
- Ginčai dėl nepavykusių IT projektų ar programinės įrangos tiekimo (angl. oplevering)
- Ieškiniai dėl žalos atlyginimo po duomenų pažeidimo ar kibernetinio saugumo incidento
- Programinės įrangos autorių teisių pažeidimo procesas
- Ginčai dėl SLA veiklos ir paslaugų kreditavimo reikalavimų
- IT paslaugų teikimo ginčai ir ieškiniai dėl sutarties nutraukimo
- Domeno vardų ir internetinių prekės ženklų ginčai (UDRP ir WIPO procedūros)
- Ginčai su debesijos ir SaaS teikėjais
- Viešųjų pirkimų ginčai (įskaitant vyriausybės IT pirkimus)
- Skubūs teismo draudimai (pranc. kort geding) intelektinės nuosavybės ir IT bylose
IT pirkimai ir paslaugų teikimas išorės tiekėjams
Didelės apimties IT viešųjų pirkimų ir paslaugų teikimo susitarimai – tiek privačių įmonių, tiek vyriausybinių organizacijų – yra vienos sudėtingiausių ir vertingiausių sutarčių technologijų sektoriuje. Tinkama struktūra, valdymas ir pasitraukimo mechanizmai nuo pat pradžių yra labai svarbūs norint apsaugoti ilgalaikius jūsų organizacijos interesus.
Konsultuojame pirkėjus ir tiekėjus šiais klausimais:
- IT paslaugų teikimo sutartys ir paslaugų perdavimo susitarimai
- Vyriausybės IT viešieji pirkimai pagal „Aanbestedingswet“ ir Europos viešųjų pirkimų direktyvas
- GIBIT (vyriausybės IT pirkimo sąlygos) ir ARBIT preliminariosios sutartys
- Vidinis ir išorinis paslaugų teikimas: IT perkėlimo teisinis valdymas įmonės viduje
- Susitarimai su keliais tiekėjais ir pagrindiniais rangovais
- Tiekėjų valdymo ir valdymo sistemos
- Pasitraukimo sąlygos, duomenų perkeliamumas ir žinių perdavimo įsipareigojimai
Dažnai užduodami klausimai
IT teisininkas konsultuoja ir bylinėjasi technologijų ir teisės sankirtos klausimais. Tai apima: programinės įrangos ir IT sutartis (licencijas, SaaS, diegimą), duomenų apsaugą ir BDAR atitiktį, intelektinę nuosavybę (programinės įrangos autorių teises, prekių ženklus), kibernetinį saugumą ir duomenų nutekėjimą, IT atsakomybę ir ginčus, elektroninę prekybą ir internetines platformas, dirbtinį intelektą ir kylančių technologijų reguliavimą bei debesų kompiuterijos sutartis. Konsultuojame technologijų įmones, programinės įrangos tiekėjus, startuolius ir IT skyrius teisiniais klausimais, susijusiais su skaitmeninėmis technologijomis.
Taikome skaidrų 295 eurų valandinį įkainį be PVM. Kainos priklauso nuo atvejo.
Jei tvarkote asmens duomenis, privalote: turėti teisėtą tvarkymo pagrindą (sutikimą, sutartį, teisėtą interesą), taikyti projektuojamąją privatumo apsaugą, įgyvendinti saugumo priemones, sudaryti duomenų tvarkymo sutartis su tiekėjais, tvarkyti duomenų tvarkymo registrą, skelbti privatumo pareiškimą, sudaryti sąlygas duomenų subjekto teisėms (prieiga prie duomenų, ištrynimas, ištaisymas) ir per 72 valandas pranešti apie duomenų saugumo pažeidimus Duomenų apsaugos institucijai. Galimos baudos iki 20 mln. eurų arba 4 % pasaulinės apyvartos. Atliekame atitikties auditus ir įgyvendiname atitinkamas priemones.
Tinkama SaaS sutartis reglamentuoja: tikslų paslaugų ir funkcijų aprašymą, SLA (veiklos laiką, našumą, reagavimo laiką), duomenų vietą ir saugumą, intelektinės nuosavybės teises, kainodarą ir indeksavimą, sutarties galiojimo ir nutraukimo sąlygas, atsakomybės apribojimus, pasitraukimo strategiją ir duomenų perkeliamumą, atitiktį BDAR ir kitiems reglamentams bei ginčų sprendimą. Standartinės tiekėjų sąlygos dažnai yra labai palankios tiekėjams. Mes deramės dėl subalansuotų sutarčių, kurios apsaugo jūsų interesus.
Galbūt, priklausomai nuo sutartinių susitarimų ir garantijų. Individualiai programinei įrangai paprastai taikomas įsipareigojimas dėl rezultato (programinė įranga turi atitikti specifikacijas). SaaS / standartinei programinei įrangai dažnai taikomas įsipareigojimas dėti visas pastangas su ribota atsakomybe. Žala gali apimti: tiesioginę žalą (remonto išlaidas), netiesioginę žalą (negautą pelną, žalą reputacijai) ir duomenų praradimą. Atsakomybės ribojimas sąlygomis yra įmanomas, bet ne neribotas. Konsultuojame rizikos valdymo klausimais ir rengiame atsakomybę ribojančias sutartis.
Programinė įranga yra saugoma autorių teisių (automatiškai, registracijos nereikia), tačiau tik konkretaus kodo / išraiškos, o ne idėjos. Papildoma apsauga: prekių ženklų registracija pavadinimams / logotipams, prekybinių pavadinimų teisės, duomenų bazių teisės, techninių išradimų patentai (ribotai programinei įrangai), konfidencialumo sutartys su darbuotojais / partneriais ir licencijos sąlygos, reglamentuojančios naudojimą. Konsultuojame dėl optimalios intelektinės nuosavybės strategijos ir rengiame apsaugos sutartis.
Įtarus duomenų saugumo pažeidimą: nedelsiant pradėti tyrimą dėl apimties ir rizikos, imtis priemonių pažeidimui sustabdyti ir žalai apriboti, per 72 valandas pranešti duomenų apsaugos institucijai, jei kyla pavojus duomenų subjektams, informuoti nukentėjusius asmenis didelės rizikos atveju, dokumentuoti incidentą ir reagavimą bei įgyvendinti struktūrines priemones. Nepranešimas arba pavėluotas pranešimas gali užtraukti baudas iki 10 mln. eurų arba 2 % apyvartos. Mes vadovaujamės duomenų saugumo pažeidimų procedūromis ir bendraujame su duomenų apsaugos institucija.
Priklauso nuo licencijos. Leidžiamosios licencijos (MIT, BSD, Apache) paprastai leidžia komercinį naudojimą, jei išlaikomi autorių teisių pranešimai. Autorių teisių licencijos (GPL, AGPL) reikalauja, kad išvestiniai darbai taip pat būtų atvirojo kodo, o tai gali sukelti problemų komercinei programinei įrangai. LGPL ir MPL yra mažiau ribojančios. Atvirojo kodo licencijų pažeidimas gali užtraukti atsakomybę ir priverstinį jūsų kodo atskleidimą. Mes analizuojame jūsų programinės įrangos paketą ir konsultuojame dėl tinkamo naudojimo.
Taip, konsultuojame kylančiais technologijų reguliavimo klausimais: atitikties ES Dirbtinio intelekto įstatymui (rizikos kategorijos, skaidrumo įsipareigojimai), algoritmų diskriminacijos ir sąžiningumo, mokymo duomenų ir autorių teisių (generatyvusis dirbtinis intelektas), atsakomybės už dirbtinio intelekto sprendimus, automatizuoto sprendimų priėmimo pagal BDAR ir sutartinių dirbtinio intelekto sąlygų (garantijų, atsakomybės) klausimais. Kaip „Brainport“ įmonė, suprantame tiek technologinį, tiek teisinį sudėtingumą. Padedame technologijų įmonėms orientuotis šiame naujame reglamente.
Pagrindinės rizikos: duomenų vieta už ES ribų (BDAR atitiktis, Schrems II), priklausomybė nuo tiekėjo ir duomenų perkeliamumo problemos, neaiški atsakomybė už tiekimo sutrikimus, nepakankamos saugumo priemonės, tinkamos tvarkytojo sutarties nebuvimas, duomenų praradimas ar sugadinimas ir priklausomybė nuo subtvarkytojų. Mes vertiname debesijos sutartis, derinamės dėl paslaugų lygio susitarimų ir saugumo reikalavimų, taip pat užtikriname BDAR reikalavimus atitinkančius tvarkytojo susitarimus ir duomenų perdavimo mechanizmus.
El. prekybos platformos privalo rūpintis, tačiau jų atsakomybė yra ribota pagal prieglobos režimą. Gavusios pranešimą apie neteisėtą turinį (netikras apžvalgas, padirbinius), jos privalo jį pašalinti (pranešimas ir pašalinimas). Skaitmeninių paslaugų įstatymas (DSA) reikalauja, kad platformos užtikrintų skaidrumą ir moderavimą. Jūs galite: kreiptis į platformos savininką dėl aplaidumo, patraukti atsakomybėn netikro apžvalgos autorių (sunkiau nustatyti) ir teismo įsakymu užtikrinti pašalinimą. Mes bylinėjamės su platformomis ir padedame apriboti žalą reputacijai.
Viešieji IT pirkimai (vyriausybinės, pusiau viešosios įstaigos) vykdomi laikantis griežtų Viešųjų pirkimų įstatymo procedūrų: Europos viešieji pirkimai (paslaugos, kurių vertė viršija 215 000 EUR), skaidrumas ir vienodas požiūris, techninės specifikacijos be pirmenybės suteikimo prekės ženklui, sutarties sudarymo kriterijai (ekonomiškiausias pasiūlymas arba kaina), prieštaravimų pateikimo laikotarpis (atidėjimo laikotarpis) ir iš anksto nustatytos sutarties sąlygos. Privatūs pirkimai yra laisvesni, tačiau sąžiningas elgesys išlieka svarbus. Mes konsultuojame tiekėjus konkursuose ir klientus viešųjų pirkimų procedūrose, taip pat giname bylas dėl neteisėto atmetimo.
Pasiruošę pasikalbėti su IT teisininku?
Mūsų IT teisės specialistai turi didelę patirtį ir yra pasirengę padėti. Užsisakykite konsultaciją jau šiandien.





